Cegah Ancaman Serangan Siber, UMS Perkuat Keamanan Informasi Kampus Berstandar Internasional
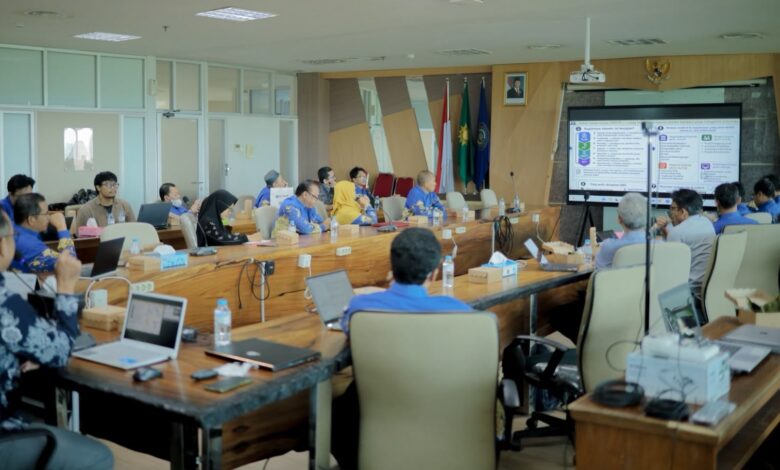
PWMJATENG.COM, SURAKARTA – Universitas Muhammadiyah Surakarta (UMS) memperketat tata kelola keamanan informasi kampus demi mengantisipasi maraknya ancaman serangan siber dan risiko kebocoran data digital. Langkah strategis tersebut berjalan melalui penerapan Sistem Manajemen Keamanan Informasi (SMKI) berbasis standar ISO/IEC 27001:2022 pada Senin (5/10/2026).
Penerapan standar internasional ini menjadi prioritas penting mengingat pengelolaan akademik, keuangan, hingga penelitian di UMS kini bergantung penuh pada platform digital. Oleh karena itu, penguatan tata kelola data di Ruang Sidang BPH Gedung Induk Siti Walidah bertujuan menjaga keberlangsungan layanan serta reputasi institusi.
Ancaman Siber dan Tantangan AI di Perguruan Tinggi
Konsultan ISO/IEC 27001:2022, Franciscus Martatko F., S.T., menjelaskan bahwa perlindungan data mencakup seluruh aset penting milik institusi. Selain itu, pesatnya perkembangan teknologi Artificial Intelligence (AI) turut menghadirkan celah kerentanan baru yang berpotensi mengganggu stabilitas sistem informasi.
Menurut Franciscus, keamanan informasi memiliki cakupan luas dan berbeda dari cyber security. Aspek perlindungan data ini berlandaskan pada tiga prinsip utama CIA, yaitu Confidentiality (kerahasiaan), Integrity (keutuhan), dan Availability (ketersediaan).
Penerapan sistem keamanan informasi kampus sebenarnya berawal dari kebiasaan sederhana sehari-hari. Contohnya, civitas akademika wajib mengunci layar ponsel dengan PIN, tidak meninggalkan laptop terbuka, serta membatasi hak akses dokumen.
Tanggung Jawab Bersama Seluruh Unit Kampus
Franciscus menegaskan bahwa pengamanan data bukanlah tugas tunggal Direktorat Sistem dan Teknologi Informasi (DSTI). Unit DSTI hanya bertindak sebagai technical custodian yang menyediakan infrastruktur, sedangkan kepemilikan aset data berada di tangan masing-masing unit kerja.
Guna mengoptimalkan perlindungan data kampus, UMS merancang pemetaan aset melalui risk register dan risk assessment. Pihak kampus juga membagi tingkatan dokumen secara ketat mulai dari kategori public, restricted, hingga confidential agar pihak luar tidak dapat mengaksesnya secara sembarangan.
Keberhasilan proyek ini membutuhkan komitmen kuat serta kepemimpinan dari jajaran pimpinan universitas. Saat ini UMS telah menyiapkan dokumen pendukung, mulai dari prosedur operasional standar (SOP) hingga persiapan audit eksternal demi meraih sertifikasi ISO/IEC 27001:2022.
Antisipasi Hacker dan Efisiensi Anggaran
Wakil Rektor IV UMS, Prof. Dr. dr. EM Sutrisna, M.Kes., menyampaikan bahwa penguatan mitigasi digital sangat mendesak demi meminimalisasi potensi kebobolan oleh hacker. Kendati demikian, perlindungan data kampus tidak selalu membutuhkan dana besar karena perubahan perilaku pengguna justru menjadi kunci utama.
Sementara itu, Direktur DSTI UMS, Ir. Bana Handaga, M.T., Ph.D., menambahkan bahwa program ini menjadi komitmen nyata dalam meningkatkan kualitas layanan digital. Keterlibatan aktif seluruh unit kerja sangat penting agar sistem keamanan informasi kampus dapat berjalan konsisten dan berkelanjutan.
Kontributor: Fika
Editor: Akmal